Trong quá trình quản trị, vận hành và xử lý các sự cố về an toàn thông tin đối với các hệ thống thông tin đặt tại các Trung tâm dữ liệu dùng chung của Bộ Tài nguyên và Môi trường, cán bộ quản trị cần sử dụng các công cụ phân tích thông tin truyền tải qua mạng để phục vụ giám sát, điều tra, xử lý các sự cố an toàn thông tin. Công cụ wireshark là một công cụ phổ biến và mạnh mẽ để thực hiện phân tích lưu lượng truyền tải qua mạng.
Wireshark là công cụ phân tích giao thức mạng mã nguồn mở, cho phép bắt và phân tích các gói dữ liệu truyền qua mạng. Với giao diện đồ họa dễ sử dụng, Wireshark hỗ trợ việc phân tích chi tiết các giao thức mạng như TCP, UDP, HTTP, DNS, và nhiều loại khác. Nó giúp các chuyên gia bảo mật và điều tra viên giám sát lưu lượng mạng, phát hiện các sự cố hoặc hành vi đáng ngờ. Wireshark cũng hỗ trợ phân tích và giải mã các gói dữ liệu mã hóa, giúp xác định các lỗ hổng bảo mật hoặc các dấu hiệu của tấn công mạng.
Trong điều tra số, Wireshark đóng vai trò quan trọng trong việc thu thập và phân tích dữ liệu mạng nhằm phục vụ các cuộc điều tra tội phạm mạng hoặc sự cố bảo mật. Công cụ này giúp xác định các kết nối không hợp lệ, phân tích hoạt động của mã độc, và theo dõi các giao tiếp giữa các hệ thống bị tấn công. Việc phân tích gói mạng có thể cung cấp bằng chứng về nguồn gốc và phương thức của một cuộc tấn công. Wireshark là công cụ không thể thiếu trong công tác điều tra, đặc biệt là khi tìm kiếm dấu vết trong các cuộc tấn công DDoS, đánh cắp thông tin hoặc xâm nhập hệ thống.
1. Thiết lập phân giải cổng dịch vụ
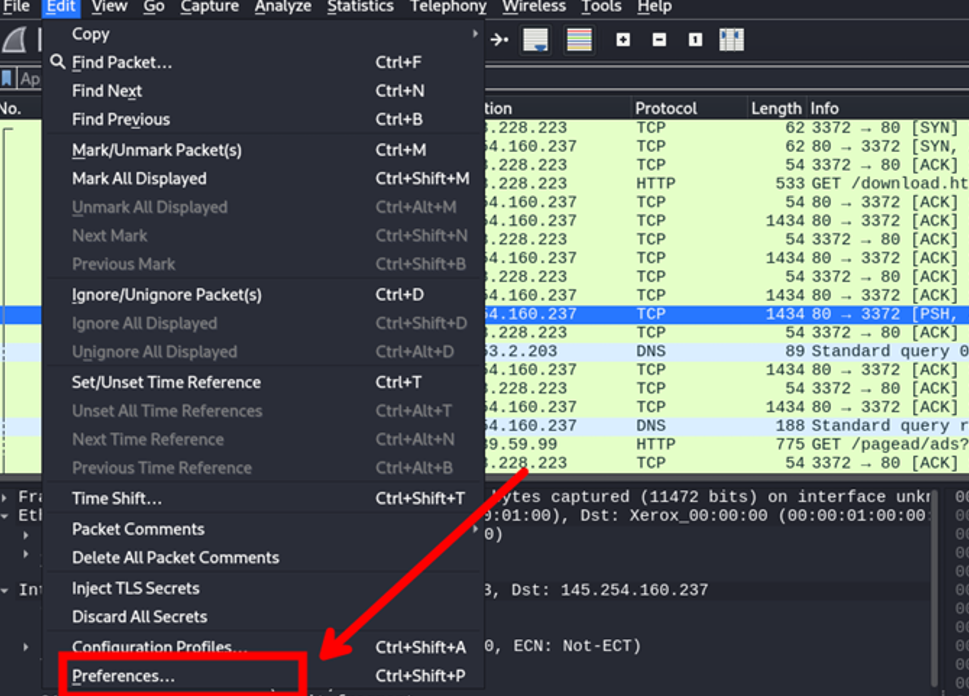
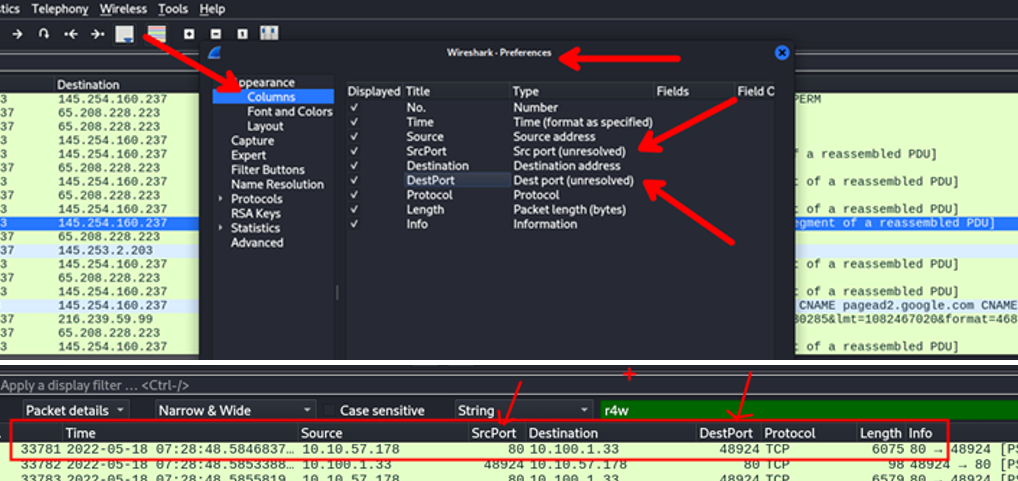
- Tại Edit -> Preferences -> Appearance -> Columns:
+ Thêm destport (unresolved) nhằm hiển thị thêm thông tin về cổng đích thay vì hiển thị dịch vụ (như http,ftp,.. )
+ Thêm srcport (unresolved) nhằm hiển thị thêm thông tin về cổng nguồn thay vì hiển thị dịch vụ (như http,ftp,.. )
(Hình 1)
(Hình 2)
2. Thiết lập phân giải IP theo vùng quốc gia
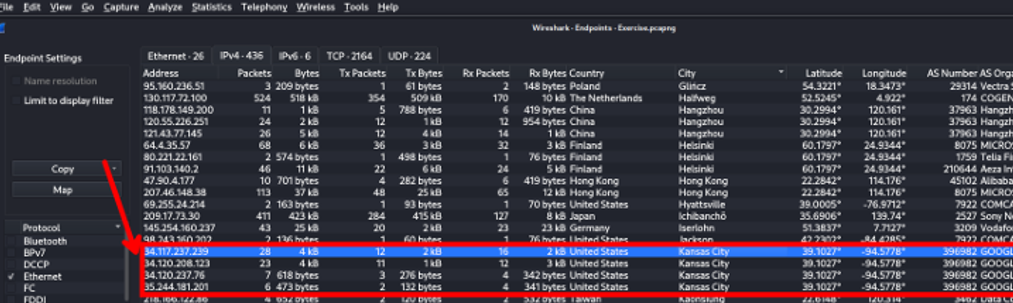
- Tại Name Resolution , tích chọn Enable IP geolocation, add đường dẫn file GeoIP. Khi add xong cửa sổ Conversations sẽ hiển thị thêm thông số:
+ Country: quốc gia của địa chỉ IP
+ City: thành phố hoặc khu vực
+ Latitude: vĩ độ
+ Longtude:kinh độ
(Hình 3)
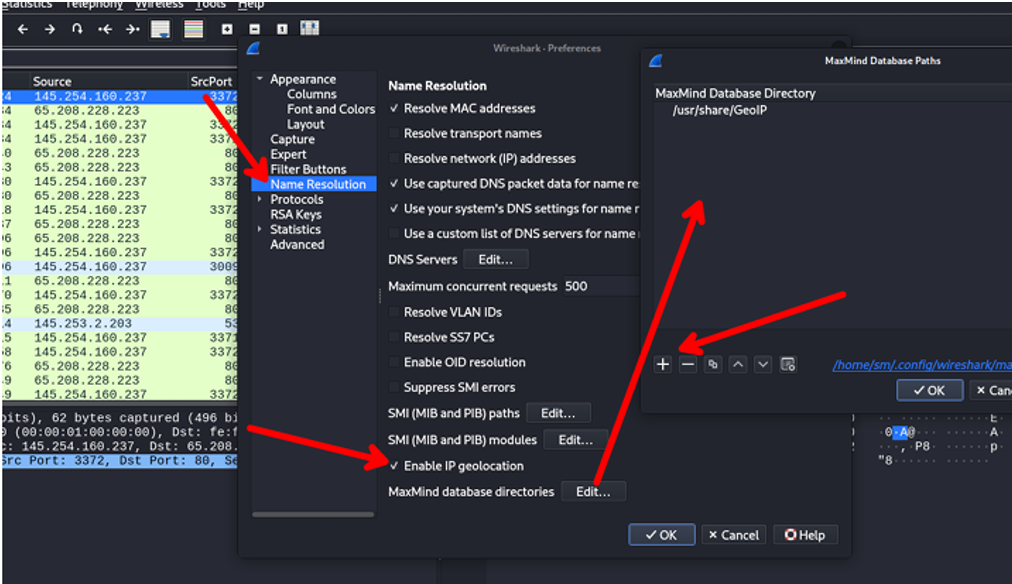
(Hình 4)
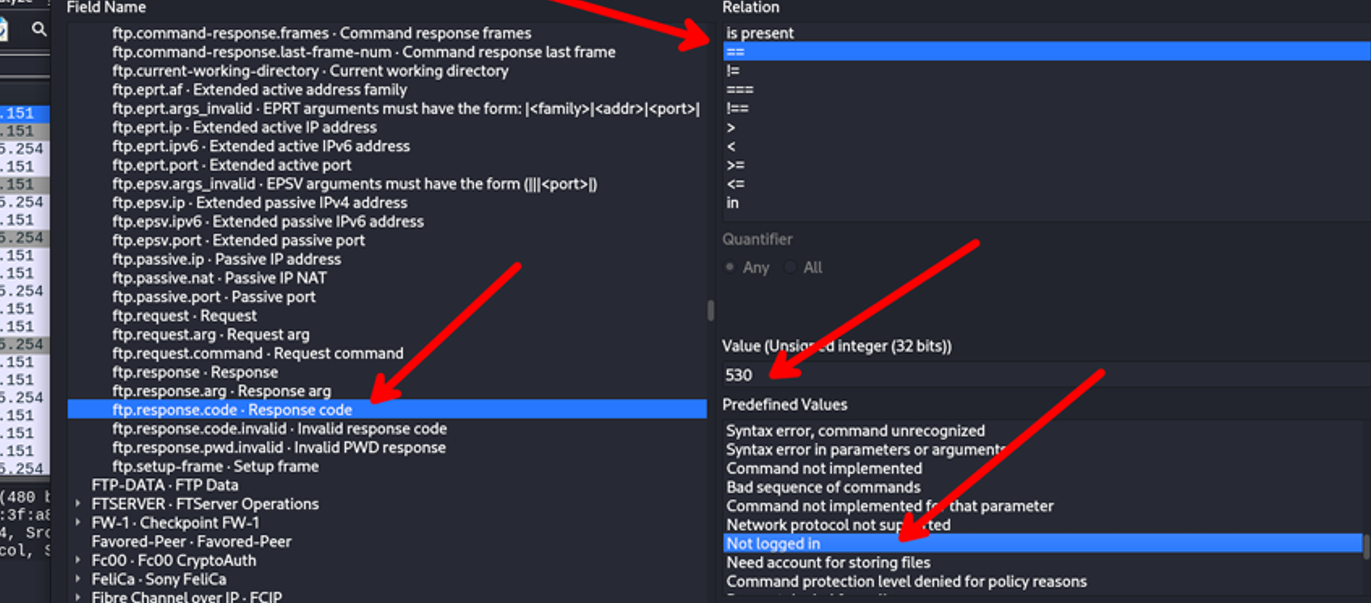
3. Thiết lập lọc và hiển thị các gói dữ liệu cụ thể trong giao diện phân tích
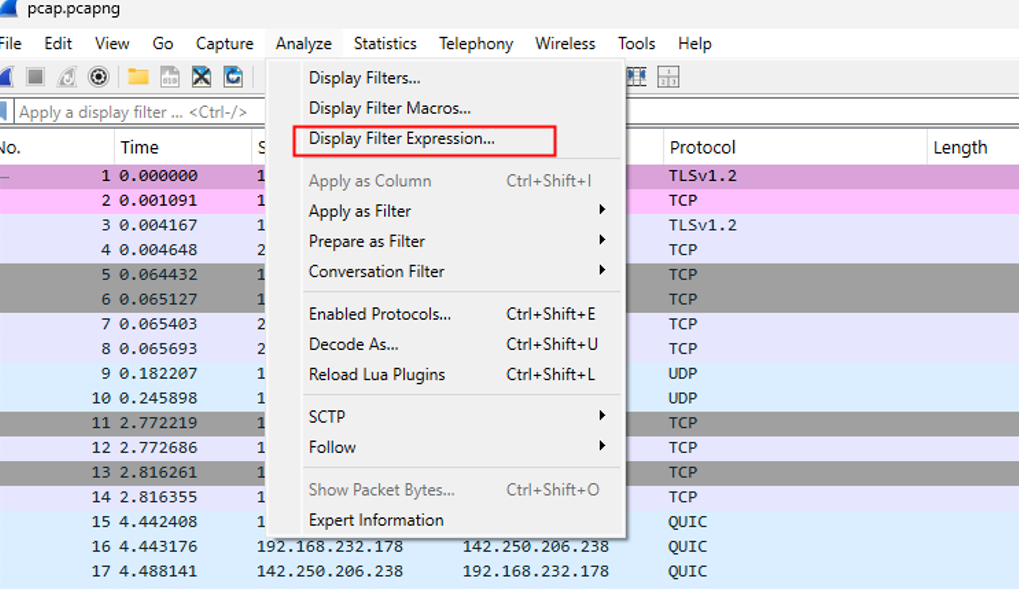
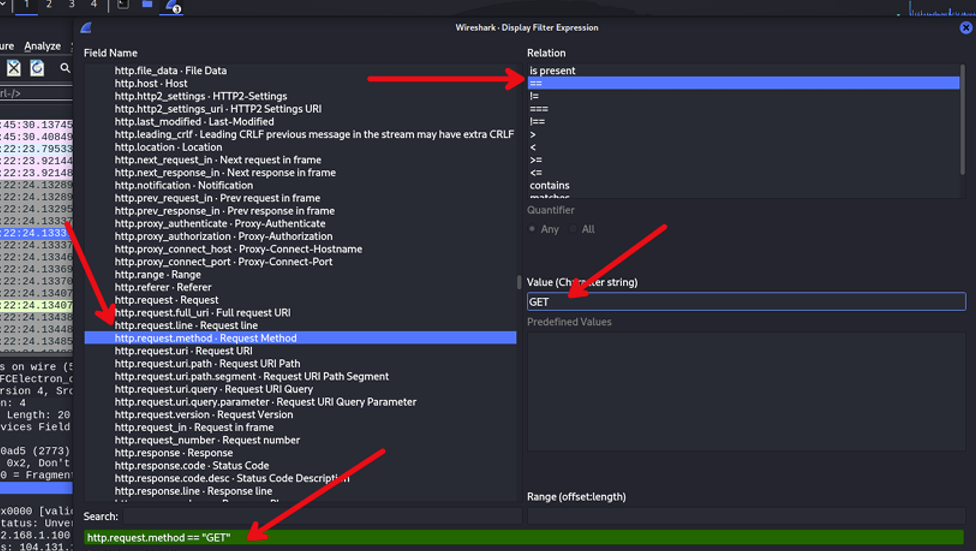
- Chức năng Display Filter Expression giúp việc lọc và hiển thị các gói dữ liệu cụ thể trong giao diện phân tích wireshark
(Hình 5)
(Hình 6)
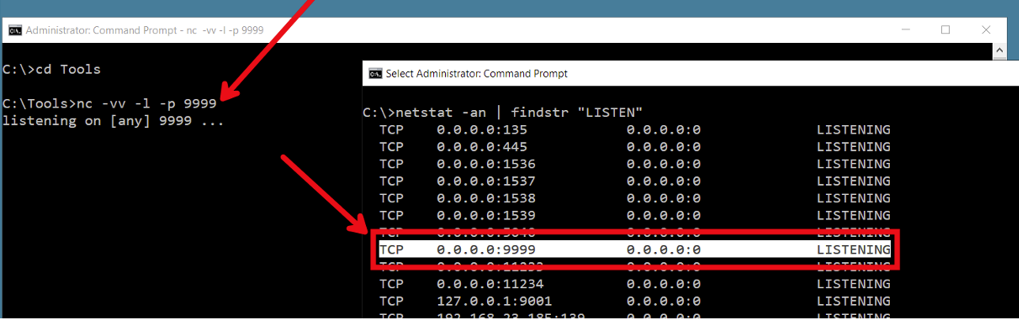
- Trên windows sử dụng netcat với câu nc -vv -l -p 9999 để tạo một listener trên cổng 9999
+ nc: Chạy Netcat, công cụ dòng lệnh cho giao tiếp mạng.
+ -vv: "Very verbose" - hiển thị thông tin chi tiết về trạng thái kết nối.
+ -l: Listener mode - Netcat sẽ lắng nghe các kết nối đến
+ -p 9999: Xác định cổng 9999 làm cổng lắng nghe.
(Hình 7)
- Trên linux, sử dụng tcpdump để ghi lại toàn bộ lưu lượng TCP liên quan đến cổng 9999
+ Tcpdump: Công cụ dòng lệnh dùng để bắt gói tin trong mạng.
+ -i eth0: chỉ định giao diện mạng eth0 mà tcpdump sẽ theo dõi.
+ -w scan.pcap: Ghi toàn bộ các gói tin thu thập được vào file scan.pcap.
+ tcp port 9999: Chỉ bắt các gói tin TCP gửi đến hoặc đi từ cổng 9999.
(Hình 8)
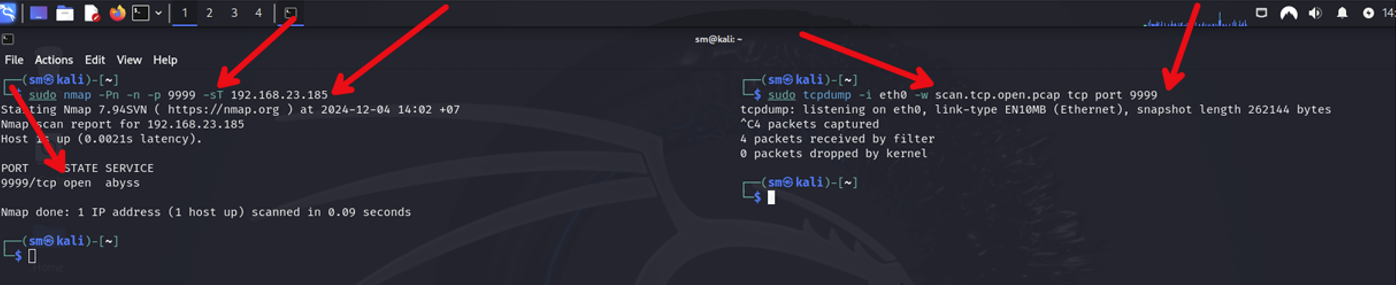
- Tiếp theo sử dung nmap để quét cổng 9999 trên máy có ip là 192.168.23.185
(Hình 9)
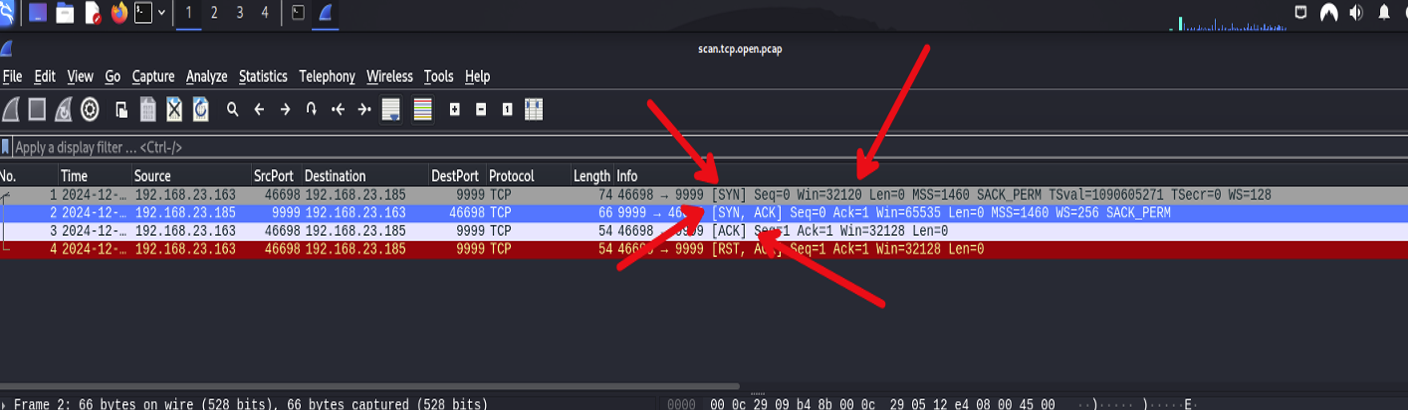
Phân tích gói tin được ghi lại sau khi sử dụng nmap scan cổng 9999.
+ Gói thứ 1 SYN: thiết lập kết nối
(Hình 10)
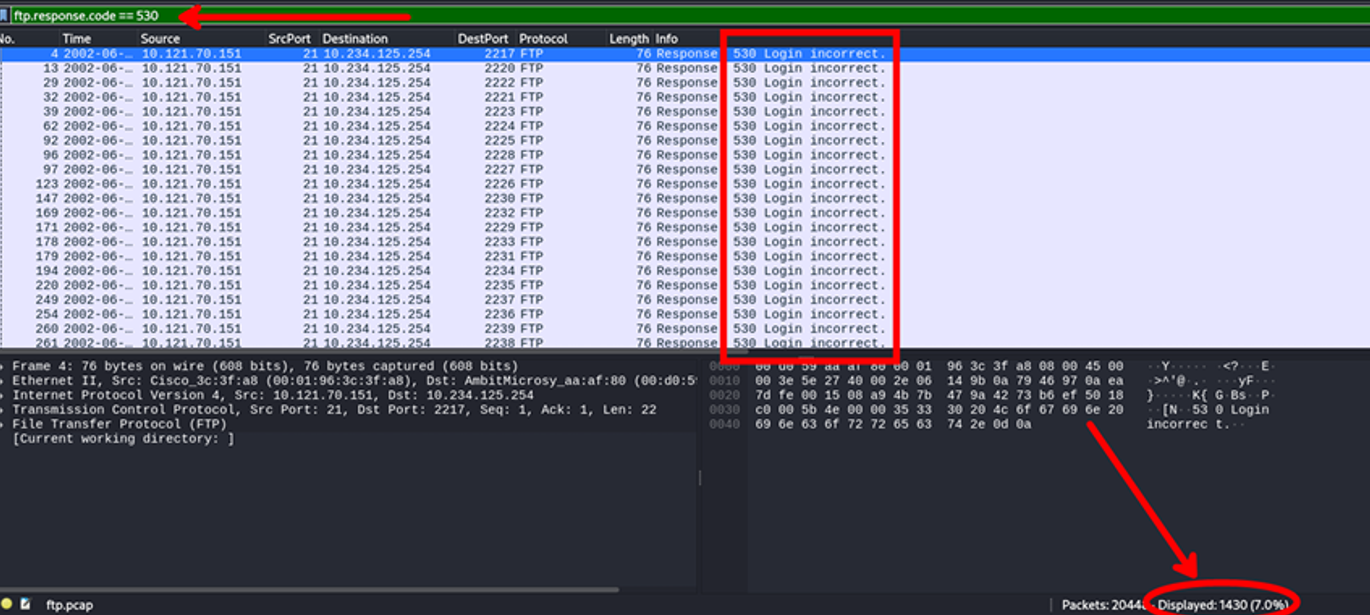
- Hình ảnh trên cho thấy có 1430 gói tin mã phản hồi 530, nghĩa là có rất nhiều yêu cầu đăng nhập FTP bị từ chối và đặc biệt đều cùng môt nguồn IP:10.121.170.151. Đây có thể là một cuộc tấn công đăng nhập như:
+ Dò tìm mật khẩu
+ Tốn tài nguyên hệ thống: hệ thống chịu tải lớn vì phải xử lý nhiều yêu cầu
(Hình 11)
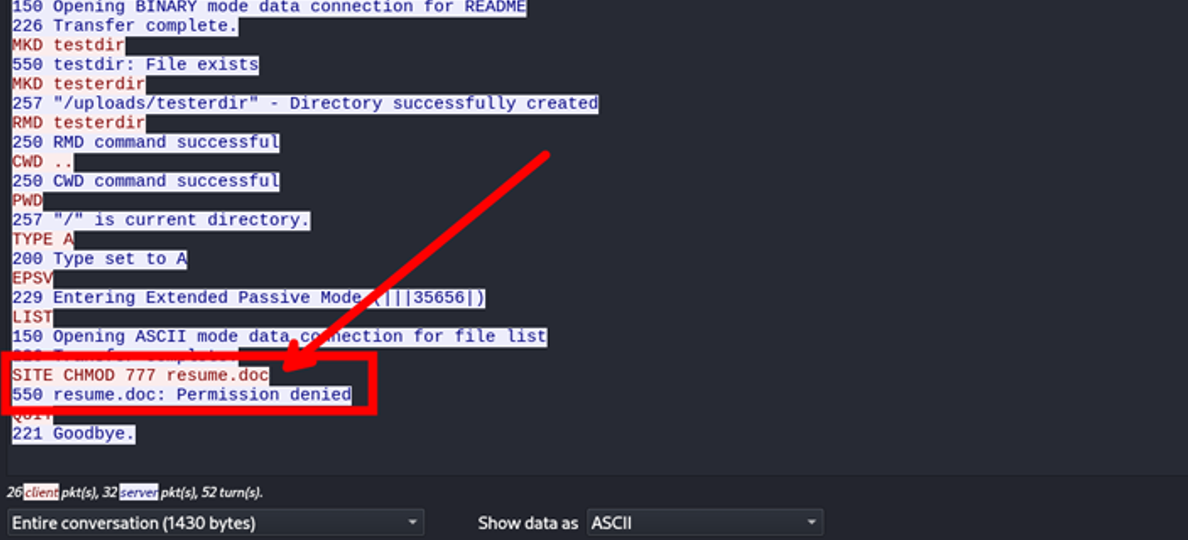
- Hình ảnh trên là khi đăng nhập thành công, dấu hiệu đầu tiên của kẻ tấn công đang sử dụng lệnh CHMOD 77 resume.doc nhằm kiểm tra quyền của tài khoản.
(Hình 12)