 Lỗ hổng thực thi mã từ xa trong dịch vụ DHCP Server của Windows (CVE-2026-56159) 9/8/2026- Ngày 14/07/2026 (cập nhật 04/09/2026), Microsoft phát đi cảnh báo về lỗ hổng thực thi mã từ xa (CVE-2026-56159) trong dịch vụ máy chủ DHCP của Windows. Lỗ hổng phát sinh do lỗi tràn bộ đệm vùng heap, cho phép kẻ tấn công không cần xác thực có thể thực thi mã tùy ý qua mạng. Xem chi tiết |
 Lỗ hổng thực thi mã từ xa trong Windows HTTP.sys (CVE-2026-47291) 7/9/2026- Ngày 09/06/2026, Microsoft cảnh báo về lỗ hổng thực thi mã từ xa (CVE-2026-47291) trong thành phần Windows HTTP.sys. Lỗ hổng phát sinh do lỗi Integer overflow hoặc tràn bộ đệm, cho phép kẻ tấn công không cần xác thực có thể thực thi mã tùy ý qua mạng. Xem chi tiết |
 Hướng dẫn sử dụng công cụ Burp Suite để kiểm thử lỗ hổng IDOR trên ứng dụng web 6/25/2026- Giữa hàng loạt công cụ hỗ trợ pentest, Burp Suite nổi lên như lựa chọn hàng đầu của cả chuyên gia bảo mật lẫn lập trình viên. Với khả năng phân tích request-response, mô phỏng tấn công, phát hiện lỗ hổng và hỗ trợ tự động hóa mạnh mẽ, Burp Suite gần như trở thành tiêu chuẩn cho mọi quy trình kiểm thử bảo mật hiện đại. Ở bài hướng dẫn này tôi sẽ giúp các cán bộ vận hành hiểu về công cụ Burpsuite và kiểm thử lỗ hổng IDOR trên ứng dụng web. Xem chi tiết |
 Cảnh báo bảo mật đối với hệ thống FORTINET 6/19/2026- Cảnh báo các tin tặc đang tích cực khai thác ba lỗ hổng bảo mật nghiêm trọng (CVSS 9.1) trên thiết bị Fortinet FortiSandbox để thực thi mã và lệnh trái phép. Song song đó, chiến dịch tấn công quy mô lớn mang tên "FortiBleed" đã xâm phạm thông tin đăng nhập của hơn 30.000 tường lửa Fortinet trên toàn cầu. Xem chi tiết |
 GitHub lộ lọt 3.800 kho mã nguồn nội bộ do mã độc từ VS Code 5/25/2026- Ngày 19-20/05/2026, GitHub xác nhận sự cố rò rỉ khoảng 3.800 kho lưu trữ nội bộ. Nguyên nhân do thiết bị của một lập trình viên bị nhiễm mã độc thông qua tiện ích mở rộng Visual Studio Code Xem chi tiết |
 Hướng dẫn sử dụng công cụ Wazuh phục vụ thực hiện Threat Hunting 5/21/2026- Tài liệu này cung cấp quy trình chi tiết cho các cán bộ Bộ Nông nghiệp và Môi trường tham khảo trong việc sử dụng Wazuh để thực hiện Threat Hunting (Săn tìm mối đe dọa) chủ động tìm kiếm các dấu hiệu xâm nhập, mã độc, hoặc hành vi bất thường đang tồn tại trong hệ thống. Hỗ trợ phát hiện các rủi ro tiềm ẩn, giảm thiểu và vô hiệu hóa những rủi ro này trước khi các cuộc tấn công xảy ra. Xem chi tiết |
 Lỗ hổng qua mặt xác thực nghiêm trọng trong Cisco Integrated Management Controller 5/6/2026- Ngày 01/04/2026, Cisco cảnh báo lỗ hổng bảo mật (CVE-2026-20093) nằm trong tính năng thay đổi mật khẩu của bộ điều khiển Cisco Integrated Management Controller. Kẻ tấn công từ xa, không cần xác thực có thể khai thác lỗi này để chiếm quyền quản trị viên trên hệ thống. Xem chi tiết |
 Lỗ hổng thiếu xác thực cho chức năng trong một số thành phần trong Oracle Fusion Middleware 4/29/2026- Ngày 20/03/2026 Oracle cảnh báo lỗ hổng bảo mật nằm trong các thành phần REST WebServices và Web Services Security của Oracle Fusion Middleware với mã lỗi CVE-2026-21992. Do thiếu cơ chế xác thực cho các chức năng quan trọng, kẻ tấn công không cần tài khoản có thể xâm nhập và chiếm quyền điều khiển hoàn toàn hệ thống thông qua giao thức HTTP. Xem chi tiết |
 Lỗ hổng leo thang đặc quyền trong Active Directory Domain Services 4/16/2026- Ngày 14/04/2026 Microsoft Corporation cập nhật thêm thông tin về lỗ hổng leo thang đặc quyền trong Active Directory Domain Services với mã lỗi CVE-2026-25177. Lỗ hổng xảy ra do việc hạn chế không đúng cách đối với tên tệp và các tài nguyên khác trong dịch vụ Active Directory. Điều này cho phép một kẻ tấn công đã được xác thực có thể leo thang đặc quyền trái phép thông qua môi trường mạng. Xem chi tiết |
 Lỗ hổng SQL Injection trong spring AI 4/6/2026- Ngày 18/03/2026 VMware cảnh báo lỗ hổng bảo mật nghiêm trọng liên quan đến SQL Injection đã được phát hiện trong thành phần MariaDBFilterExpressionConverter của Spring AI. Do thiếu cơ chế kiểm tra và làm sạch dữ liệu đầu vào, kẻ tấn công có thể chèn các lệnh SQL trái phép vào quá trình truy vấn. Điều này cho phép chúng vượt qua các lớp kiểm soát truy cập dựa trên metadata và can thiệp trực tiếp vào cơ sở dữ liệu. Xem chi tiết |
 Lỗ hổng JSONPath Injection trong Spring AI 3/25/2026- Ngày 18/03/2026 VMware cảnh báo lỗ hổng chèn ngôn ngữ biểu thức không đúng cách, mã lỗi CVE-2026-22729, tồn tại trong thành phần AbstractFilterExpressionConverter của Spring AI. Do thiếu kiểm tra và làm sạch dữ liệu đầu vào, kẻ tấn công có thể chèn các logic JSONPath độc hại vào các truy vấn lọc metadata của Vector Store. Điều này cho phép vượt qua các cơ chế kiểm soát truy cập để truy cập trái phép vào các tài liệu bảo mật. Xem chi tiết |
 Lỗ hổng Spoofing trong Microsoft Outlook 3/18/2026- Ngày 10/02/2026 Đây là lỗ hổng Lộ lọt thông tin nhạy cảm cho tác nhân không được ủy quyền được Microsoft Corporation công bố với mã lỗi CVE-2026-21260, cho phép kẻ tấn công thực hiện hành vi mạo danh thông qua mạng. Lỗ hổng này ảnh hưởng rộng đến các ứng dụng Microsoft Office và SharePoint, cho phép kẻ tấn công thu thập các thông tin nhạy cảm để tạo ra các người dùng giả mạo nhằm đánh lừa người dùng khác hoặc hệ thống. Xem chi tiết |
Cục Chuyển đổi số làm việc với Chủ tịch khu vực Châu Á – Thái Bình Dương và Nhật Bản của Dell Technologies về hạ tầng số và các giải pháp an toàn thông tin 1/14/2026- Ngày 7/10/2025, Cục Chuyển đổi số, Bộ Nông nghiệp và Môi trường đã tiếp và làm việc với ông Peter Marrs – Chủ tịch khu vực Châu Á – Thái Bình Dương và Nhật Bản (President, Asia Pacific & Japan – APJ) của Dell Technologies cùng đoàn lãnh đạo cấp cao của Dell Technologies, nhằm trao đổi về định hướng hợp tác trong lĩnh vực hạ tầng số, trung tâm dữ liệu và bảo đảm an toàn thông tin, an ninh mạng phục vụ quá trình chuyển đổi số của ngành. Xem chi tiết
|
Hướng dẫn xác định hạ tầng số, phần mềm và ứng dụng dùng chung nhằm tránh đầu tư trùng lặp, lãng phí 1/14/2026- CV 1876/BKHCN-CĐSQGThực hiện chỉ đạo của Ban Chỉ đạo Trung ương về phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số, Bộ Khoa học và Công nghệ đã ban hành văn bản hướng dẫn xác định hạ tầng số, phần mềm và ứng dụng dùng chung trong phạm vi từ Trung ương đến địa phương, nhằm tối ưu hóa nguồn lực đầu tư, tránh tình trạng trùng lặp, chồng chéo, gây lãng phí ngân sách nhà nước. Xem chi tiết
|
 Hướng dẫn phân tích Log chuyên sâu với TIMELINE EXPLORER 1/10/2026- Tài liệu này cung cấp quy trình chi tiết cho cán bộ kỹ thuật trong việc sử dụng Timeline Explorer để thực hiện phân tích, sàng lọc và truy vết các dấu vết xâm nhập từ tệp dữ liệu có cấu trúc (thường là kết quả từ EvtxECmd). Xem chi tiết |
 Hướng dẫn trích xuất và chuẩn hóa Log hệ thống bằng EVTXECMD 1/10/2026- Tài liệu này cung cấp quy trình chi tiết cho cán bộ kỹ thuật vận hành trong việc sử dụng công cụ chuyên dụng EvtxECmd để thu thập, trích xuất và chuẩn hóa dữ liệu từ Windows Event Logs (.evtx). Mục tiêu là chuyển đổi dữ liệu nhị phân khó đọc thành định dạng có cấu trúc (CSV/Timeline) để phục vụ điều tra sự cố trên Windows Server, SharePoint và Exchange 2019. Xem chi tiết |
 Hướng dẫn xây dựng dòng thời gian điều tra chuyên sâu với PLASO 1/10/2026- Tài liệu này được biên soạn nhằm cung cấp quy trình vận hành chi tiết bộ công cụ Plaso (phiên bản hiện đại của log2timeline). Đây là giải pháp hàng đầu trong lĩnh vực điều tra số giúp cán bộ kỹ thuật thu thập, giải mã và thống nhất hàng nghìn nguồn dữ liệu khác nhau trên Linux thành một "Super Timeline" – một trục thời gian duy nhất cho phép quan sát toàn bộ diễn biến sự cố theo trình tự thời gian chính xác tuyệt đối. Xem chi tiết |
 Hướng dẫn khai phá và phân tích Log chuyên sâu với VISIDATA 1/10/2026- Tài liệu này hướng dẫn cán bộ kỹ thuật cách sử dụng VisiData – một công cụ phân tích dữ liệu đa năng dựa trên Terminal (CLI). VisiData đặc biệt mạnh mẽ trong việc xử lý các tệp log lớn (CSV từ EvtxECmd hoặc JSON từ Plaso) mà không cần đến giao diện đồ họa, giúp tối ưu hóa quy trình điều tra trực tiếp trên máy chủ mục tiêu hoặc máy trạm phân tích. Xem chi tiết |
Ban hành Quy chế quản lý, vận hành và khai thác Trung tâm Dữ liệu Bộ Nông nghiệp và Môi trường 1/9/2026- 289/QĐ-CĐSNhằm tăng cường hiệu quả quản lý, vận hành hạ tầng số, bảo đảm an toàn thông tin, an ninh mạng và phục vụ yêu cầu chuyển đổi số ngành nông nghiệp và môi trường, Cục Chuyển đổi số đã ban hành Quy chế quản lý, vận hành và khai thác Trung tâm Dữ liệu Bộ Nông nghiệp và Môi trường theo Quyết định số 289/QĐ-CĐS ngày 29/12/2025 của Cục trưởng Cục Chuyển đổi số Xem chi tiết
|
Kết quả kiểm tra tuân thủ quy định pháp luật về an toàn thông tin năm 2025 tại Cục Trồng trọt và Bảo vệ thực vật 1/6/2026- 58/BC-CĐSThực hiện Quyết định số 239/QĐ-CĐS ngày 06/11/2025 của Cục trưởng Cục Chuyển đổi số, Đoàn kiểm tra do ông Nguyễn Kim Phúc – Phó Cục trưởng Cục Chuyển đổi số làm Trưởng đoàn đã tiến hành kiểm tra việc tuân thủ các quy định pháp luật về bảo đảm an toàn hệ thống thông tin năm 2025 tại Cục Trồng trọt và Bảo vệ thực vật. Xem chi tiết
|
 Tổ chức thành công Chương trình giao ban và diễn tập ứng phó sự cố bảo đảm an toàn thông tin mạng năm 2025 1/6/2026- Ngày 27/11/2025, Cục Chuyển đổi số - Bộ Nông nghiệp và Môi trường đã tổ chức thành công Chương trình giao ban và diễn tập ứng phó sự cố bảo đảm an toàn thông tin mạng năm 2025 theo đúng kế hoạch đề ra. Hội nghị được tổ chức theo hình thức trực tiếp kết hợp trực tuyến, với 145 điểm cầu trực tuyến kết nối các đơn vị trong toàn ngành. Xem chi tiết |
 Lỗ hổng Thực thi mã từ xa (RCE) trong Microsoft Word (CVE-2025-62558) 12/25/2025- Ngày 9/12/2025 phát hiện lỗ hổng Sử dụng bộ nhớ sau khi giải phóng (Use After Free), mã lỗi CWE-416, ảnh hưởng đến phần mềm Microsoft Office Word.
Lỗ hổng cho phép kẻ tấn công thực thi mã bất hợp pháp cục bộ trên hệ thống của nạn nhân. Sự cố này phát sinh do cách Microsoft Word xử lý các đối tượng trong bộ nhớ, dẫn đến việc truy cập vào vùng nhớ đã bị xóa, tạo điều kiện cho việc chèn mã độc. Xem chi tiết |
Cục Chuyển đổi số thành lập Đoàn kiểm tra việc tuân thủ quy định bảo đảm an toàn hệ thống thông tin năm 2025 12/24/2025- QĐ 239/QĐ-CĐSNhằm tăng cường công tác bảo đảm an toàn thông tin mạng và kiểm tra việc thực thi các quy định pháp luật, Cục trưởng Cục Chuyển đổi số (Bộ Nông nghiệp và Môi trường) đã ký ban hành Quyết định số 239/QĐ-CĐS về việc thành lập Đoàn kiểm tra việc tuân thủ quy định pháp luật về bảo đảm an toàn hệ thống thông tin năm 2025 Xem chi tiết
|
 An ninh mạng năm 2026 đối mặt nguy cơ từ AI và sự xói mòn lòng tin 12/16/2025- Theo vnanet.vn Năm 2026, các cuộc tấn công mạng sử dụng trí tuệ nhân tạo (AI) dự báo sẽ trở thành hiện tượng nổi trội thúc đẩy 'cuộc chiến' giữa AI đối kháng và AI phòng thủ. Xem chi tiết |
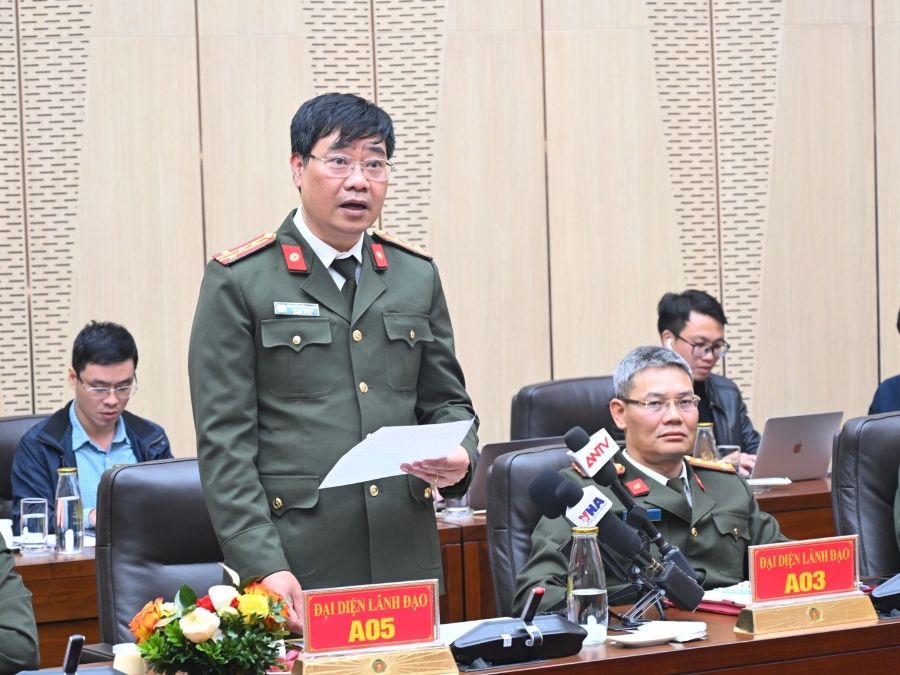 Luật An ninh mạng (sửa đổi) đáp ứng nhiều thách thức mới của kỷ nguyên số 12/16/2025- Theo vneconomy.vn Theo Đại tá Nguyễn Hồng Quân, Luật An ninh mạng (sửa đổi) năm 2025 được xây dựng nhằm đáp ứng các thách thức mới của kỷ nguyên số, đặc biệt là sự gia tăng nhanh chóng của tội phạm sử dụng công nghệ cao. Xem chi tiết |
|
