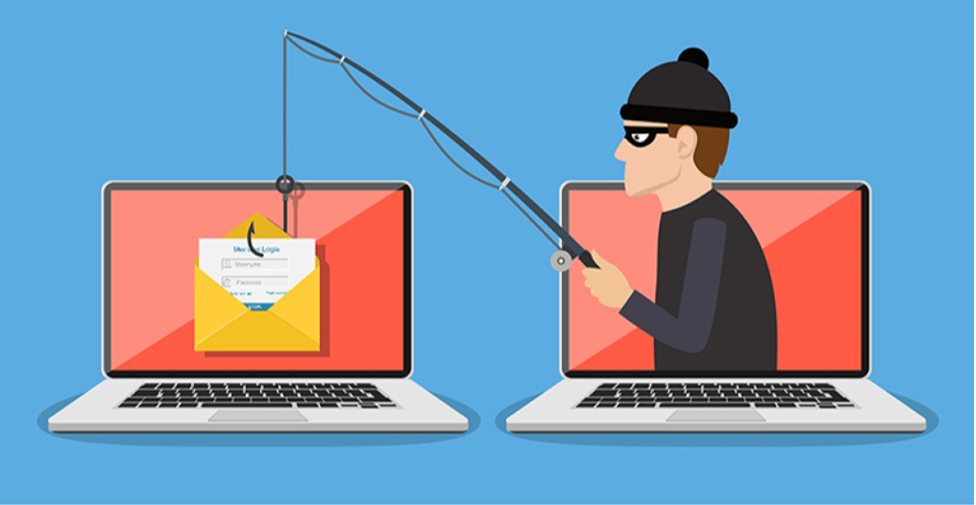
Tấn công giả mạo (phishing) là một hình thức tấn công mạng trong đó kẻ tấn công mạo danh một tổ chức hoặc cá nhân đáng tin cậy để lừa người dùng tiết lộ thông tin nhạy cảm như tên đăng nhập, mật khẩu, thông tin thẻ tín dụng, hoặc các dữ liệu cá nhân khác. Phishing thường được thực hiện qua email, tin nhắn văn bản, hoặc các trang web giả mạo. Dưới đây là một số đặc điểm và phương thức phổ biến của tấn công phishing. Tấn công giả mạo (phishing) đặt ra nhiều nguy cơ nghiêm trọng đối với người dùng, bao gồm mất mát tài chính, lộ thông tin cá nhân, và thiệt hại về danh tiếng. Dưới đây là hướng dẫn một số biện pháp phòng chống tấn công giả mạo đối với người dùng, người quản trị hệ thống thông tin của ngành Tài nguyên và Môi trường để người dùng có thể thực hiện để phòng tránh nguy cơ từ tấn công giả mạo. Qua đó, bảo đảm được an toàn thông tin cho các nhân và cho tổ chức.
Giới thiệu về tấn công giả mạo
Phishing (Tấn công giả mạo) là hình thức tấn công mạng mà kẻ tấn công giả mạo thành một đơn vị uy tín để lừa đảo người dùng cung cấp thông tin cá nhân cho chúng.
Thông thường, tin tặc sẽ giả mạo thành ngân hàng, trang web giao dịch trực tuyến, ví điện tử, các công ty thẻ tín dụng để lừa người dùng chia sẻ các thông tin nhạy cảm như: tài khoản & mật khẩu đăng nhập, mật khẩu giao dịch, thẻ tín dụng và các thông tin quý giá khác.
Phương thức tấn công này thường được tin tặc thực hiện thông qua email và tin nhắn. Người dùng khi mở email và click vào đường link giả mạo sẽ được yêu cầu đăng nhập. Nếu “mắc câu”, tin tặc sẽ có được thông tin ngay tức khắc.
Phương thức phishing được biết đến lần đầu tiên vào năm 1987. Nguồn gốc của từ Phishing là sự kết hợp của 2 từ: fishing for information (câu thông tin) và phreaking (trò lừa đảo sử dụng điện thoại của người khác không trả phí). Do sự giống nhau giữa việc “câu cá” và “câu thông tin người dùng”, nên thuật ngữ Phishing ra đời.
Các phương thức tấn công giả mạo
Deceptive Phishing
Đây là loại hình lừa đảo thường được sử dụng nhất, Deceptive Phishing liên quan tới việc kẻ tấn công giả mạo một công ty hợp pháp và cố gắng ăn cắp thông tin cá nhân hoặc thông tin đăng nhập của người dùng. Những email giả mạo thường xuyên đưa ra các mối đe dọa và đặt trạng thái khẩn cấp làm cho người dùng hoảng sợ, rồi sau đó thực hiện theo hướng dẫn của kẻ tấn công.
Sự thành công của phương thức lừa đảo này đến từ mức độ quen thuộc của email tấn công, nó tương tự như một email chính thức từ công ty hợp pháp. Do đó, người dùng nên kiểm tra cẩn thận tất cả các URL xem chúng có chuyển hướng đến một trang web không xác định hay không. Bạn cũng nên chú ý tới những lời chào chung, lỗi ngữ pháp và lỗi chính tả, vì email giả mạo thường chứa những nội dung này.
Spear Phishing
Một số trò lừa đảo lại có tính cá nhân hóa rất cao. Ví dụ, trong Spear Phishing, kẻ lừa đảo tùy chỉnh email tấn công bằng tên, chức danh, công ty, số điện thoại và các thông tin khác nhằm mục đích lừa người nhận tin rằng họ có liên quan đến người gửi.
Mục tiêu cũng giống như Deceptive Phishing: dụ nạn nhân nhấp vào URL độc hại hoặc tệp đính kèm trong email, từ đó kể tấn công lấy được dữ liệu cá nhân của họ.
Spear Phishing đặc biệt phổ biến trên các trang mạng xã hội như LinkedIn, nơi kẻ tấn công có thể sử dụng nguồn thông tin từ nhiều người để tạo một email tấn công mục tiêu.
Để chống lại kiểu lừa đảo này, các tổ chức nên tiến hành huấn luyện nâng cao nhận thức bảo mật liên tục cho nhân viên, qua đó khuyến cáo người dùng không nên đăng tải thông tin cá nhân hoặc thông tin nhạy cảm của doanh nghiệp lên các phương tiện truyền thông xã hội. Công ty cũng nên đầu tư vào các công cụ có khả năng phân loại email gửi đến để phát hiện các liên kết / tệp đính kèm nguy hiểm.
CEO Fraud
Spear phishing có thể nhắm mục tiêu bất cứ ai trong một tổ chức, ngay cả những giám đốc điều hành hàng đầu. Chúng sẽ cố gắng đánh cắp thông tin đăng nhập của họ.
Trong trường hợp cuộc tấn công thành công, kẻ tấn công có thể thực hiện CEO Fraud, giai đoạn thứ hai thuộc hình thức lừa đảo qua thư điện tử của doanh nghiệp (BEC). Khi đó kẻ tấn công sẽ mạo nhận người điều hành và lạm dụng email của họ để chỉ định chuyển tiền cho một tổ chức tài chính nào đó do bọn chúng lựa chọn.
Điều này xảy ra do các nhà quản lý thường không tham gia đào tạo nhận thức về an ninh cùng với nhân viên của mình. Để chống lại mối đe dọa này cũng như các nguy cơ bị lừa đảo CEO Fraud, tất cả nhân viên của công ty – bao gồm cả các giám đốc điều hành – phải được đào tạo nhận thức về bảo mật.
Các tổ chức cũng nên xem xét sửa đổi các chính sách tài chính của mình, để không ai có quyền phê duyệt cho giao dịch tài chính qua email.
Pharming
Khi người dùng trở nên thông thuộc hơn với các loại hình lừa đảo truyền thống, một số kẻ lừa đảo từ bỏ ý tưởng “giăng bẫy” nạn nhân. Thay vào đó, chúng sử dụng pharming – một phương pháp tấn công bắt nguồn từ việc nhiễm độc bộ nhớ cache của hệ thống tên miền (DNS).
Hệ thống đặt tên của Internet sử dụng máy chủ DNS để chuyển đổi tên trang web theo thứ tự chữ cái, chẳng hạn như “www.microsoft.com”, sang các địa chỉ IP số dùng để định vị các dịch vụ và thiết bị máy tính.
Trong một cuộc tấn công nhiễm độc bộ nhớ cache DNS, kẻ tấn công nhắm đến một máy chủ DNS và thay đổi địa chỉ IP của một trang web. Chúng chuyển hướng người dùng từ một trang web hợp lệ sang một trang web độc hại, mặc dù người dùng nhập đúng địa chỉ trang web
Để tránh khỏi các vụ tấn công pharming, các tổ chức nên khuyến khích nhân viên chỉ nhập thông tin đăng nhập trên các trang web được bảo vệ bởi HTTPS. Các công ty cũng nên chạy phần mềm chống virus trên tất cả các thiết bị và liên tục cập nhật cơ sở dữ liệu virus, bên cạnh đó sử dụng một nhà cung cấp dịch vụ Internet đáng tin cậy để nâng cấp bảo mật thường xuyên
Dropbox Phishing
Hàng triệu người đang sử dụng Dropbox mỗi ngày để sao lưu, truy cập và chia sẻ tệp của họ. Vì vậy, không có gì ngạc nhiên khi kẻ tấn công cố gắng tận dụng sự phổ biến của nền tảng này. Kẻ tấn công sẽ cố thu hút người dùng nhập thông tin đăng nhập trên trang đăng nhập giả mạo của Dropbox được lưu trữ trên chính Dropbox. Giải pháp cho người dùng là cân nhắc thực hiện việc xác minh hai bước cho tài khoản.
Google Docs Phishing
Kẻ gian lận cũng có thể nhắm mục tiêu vào Google Drive tương tự như cách chúng thu hút người dùng Dropbox. Cụ thể, vì Google Drive hỗ trợ tài liệu, bảng tính, bản trình bày, ảnh thậm chí cả website, kẻ lừa đảo có thể lạm dụng những dịch vụ này để tạo một trang web bắt chước màn hình đăng nhập tài khoản Google và thu thập thông tin người dùng.
Một lần nữa, người dùng nên xem xét triển khai thực hiện xác minh 2 bước để tự bảo vệ mình trước mối đe dọa này. Họ có thể bật tính năng bảo mật thông qua tin nhắn SMS hoặc sử dụng ứng dụng Google Authenticator.
Hướng dẫn cách phòng chống tấn công giả mạo
Cách xác định email lừa đảo
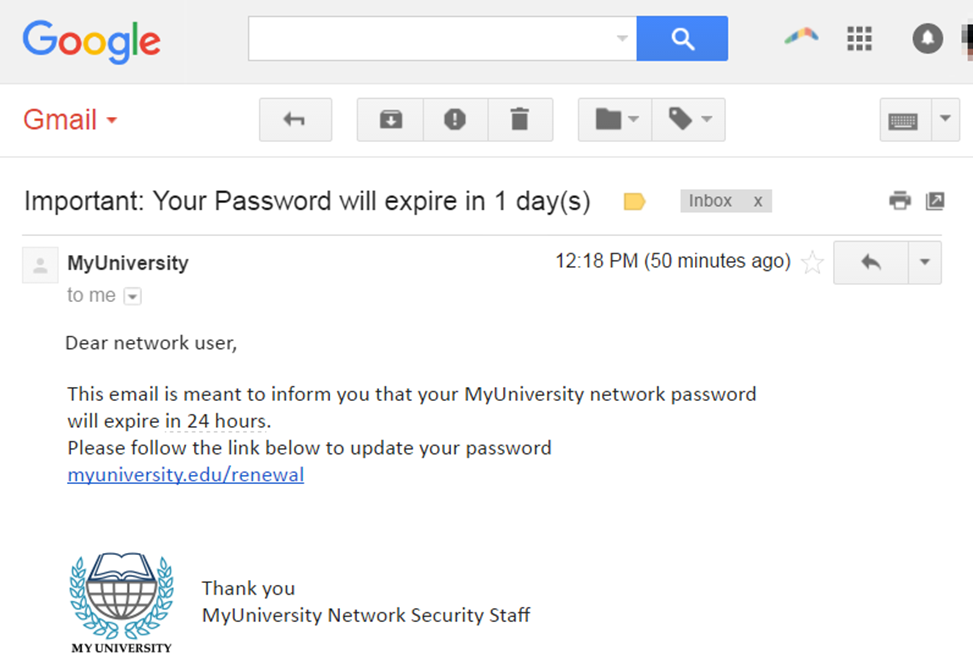
Đây là một số cụm từ thường gặp nếu bạn nhận được một email hay tin nhắn là lừa đảo
“Xác thực tài khoản của bạn” / “Verify your account” – Các website hợp pháp sẽ không bao giớ bắt bạn gửi password, tên tài khoản hay bất cứ thông tin cá nhân nào của bạn qua email.
“Nếu bạn không phản hồi trong vòng 48h, tài khoản của bạn sẽ bị ngừng hoạt động” / “If you don’t respond within 48 hours, your account will be closed.” – Đây là một tin nhắn truyền tải một thông điệp cấp bách để bạn trả lời ngay mà không cần suy nghĩ
“Dear Valued Customer.” / “Kinh thưa quí khách hàng” – Những tin nhắn từ các email lừa đảo thường xuyên gửi đi với số lượng lớn và thường sẽ không chứa first name và last name của bạn.
“Nhấp chuột vào link bên dưới để truy cập đến tài khoản của bạn” / “Click the link below to gain access to your account.” –Các thông điệp HTML có thể chứa các liên kết hay các form nhập liệu mà bạn có thể điền các thông tin vào giống như khi các form trên một website. Những đường dẫn đó có thể chứa tất cả hoặc một phần thông tin của các công ty thực sự và thường “đeo mặt nạ”, có nghĩa là các đường dẫn mà bạn thấy không đưa bạn đến website mà bạn nghĩ, ngược lại nó sẽ đưa bạn đến những website lừa đảo.
Cách phòng chống tấn công giả mạo bằng nhiều lớp
Biện pháp phòng vệ điển hình chống lại lừa đảo thường chỉ dựa vào khả năng người dùng có thể phát hiện các email lừa đảo. Cách tiếp cận này sẽ chỉ có thành công khá hạn chế.
Hướng dẫn sẽ chia các biện pháp phòng chống phishing attack thành bốn lớp để bạn có thể xây dựng biện pháp phòng vệ của mình:
+ Gây khó khăn cho những kẻ tấn công
+ Giúp người dùng xác định và báo cáo các email lừa đảo đáng ngờ
+ Bảo vệ tổ chức khỏi tác động của các email lừa đảo không bị phát hiện
+ Ứng phó nhanh chóng với sự cố
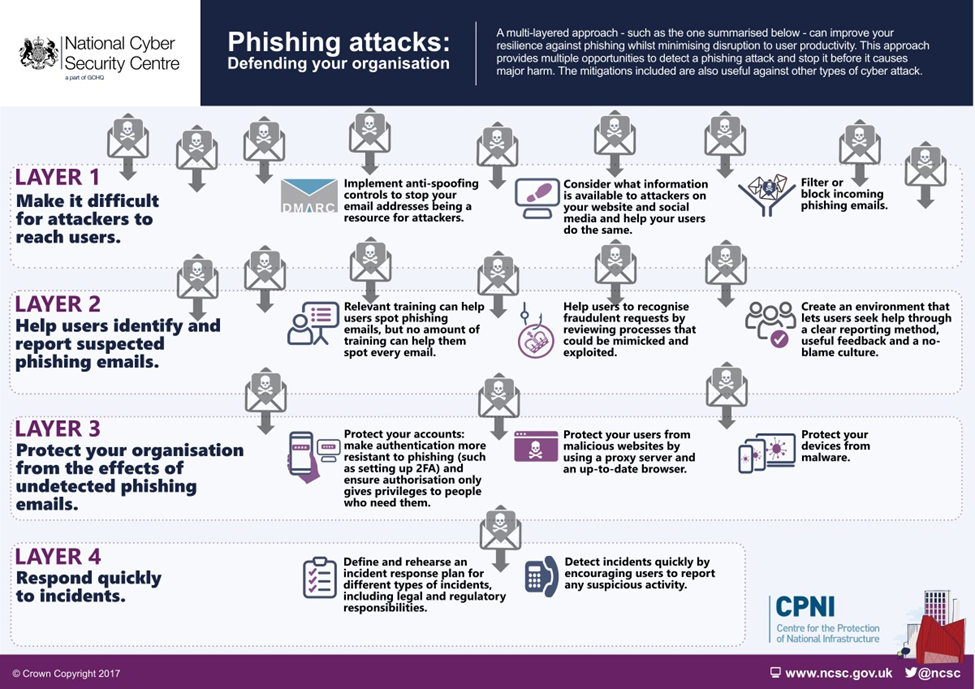
Chi tiết các lớp như sau:
Lớp 1: Gây khó khăn cho những kẻ tấn công
Không để địa chỉ email của bạn trở thành tài nguyên cho những kẻ tấn công
Những kẻ tấn công 'giả mạo' các email đáng tin cậy, khiến email của họ trông giống như được gửi bởi các tổ chức có uy tín (chẳng hạn như của bạn). Những email giả mạo này có thể được sử dụng để tấn công khách hàng hoặc những người trong tổ chức của bạn.
Vậy nên hãy làm cho email từ miền của bạn khó bị giả mạo hơn bằng cách sử dụng các biện pháp kiểm soát chống giả mạo như: DMARC, SPF và DKIM, đồng thời khuyến khích những người trong cùng hệ thống làm điều tương tự.
Giảm thông tin có sẵn cho kẻ tấn công
Ta cần xem xét những gì khách truy cập vào trang web của bạn cần biết và chi tiết nào là không cần thiết (nhưng có thể hữu ích cho những kẻ tấn công).
Giúp mọi người hiểu việc chia sẻ thông tin cá nhân của họ có thể ảnh hưởng như thế nào đến họ và tổ chức, đồng thời phát triển thành chính sách an toàn thông tin rõ ràng cho tất cả người dùng.
Lọc hoặc chặn email lừa đảo
Đối hệ thống thư điện tử của tổ chức, việc sử dụng giải pháp bảo vệ thư điện tử chuyên dụng là cần thiết (giải pháp anti-spam). Giải pháp bảo vệ thư điện tử giúp chặn lọc được lượng lớn thư rác dựa trên cơ sở dữ liệu và dấu hiệu nhận diện thư rác, thư lừa đảo, mã độc được cập nhật liên tục từ hãng.
Bên cạnh đó, do hình thức phát tán thư lừa đảo (tiêu đề, nội dung) thay đổi liên tục, nên cần duy trì giám sát liên tục luồng mail ra vào tổ chức để sớm phát hiện và cập nhật luật chặn liên tục để giảm thiểu hơn nữa mail lừa đảo. Các hình thức mới của mail lừa đảo cũng có thể được cập nhật từ phản ánh từ người sử dụng hệ thống thư điện tử của tổ chức; do vậy, cần duy trì kênh liên hệ để người sử dụng có thể phản ánh về những mail có có dấu hiệu, nghi ngờ là mail lừa đảo tới cán bộ quản trị hệ thống thư điện tử.
Lớp 2: Giúp người dùng xác định và báo cáo các email lừa đảo đáng ngờ
Giúp người dùng của bạn phát hiện các đặc điểm chung của tin nhắn lừa đảo, chẳng hạn như các dấu hiệu khẩn cấp hoặc quyền hạn buộc người dùng phải hành động. Việc đào tạo nên khuyến khích người dùng sẵn lòng báo cáo các sự cố trong tương lai và đảm bảo lại với họ rằng bạn có thể yêu cầu hỗ trợ thêm khi có điều gì đó đáng ngờ.
Đảm bảo rằng người dùng của bạn hiểu bản chất của mối đe dọa do lừa đảo gây ra, đặc biệt là những bộ phận có thể dễ bị tổn thương hơn trước mối đe dọa này. Các bộ phận làm việc trực tiếp với khách hàng có thể nhận được số lượng lớn email không mong muốn. Đảm bảo những nhân viên dễ bị nhắm tới hơn này nhận thức được rủi ro và cung cấp cho họ hỗ trợ bổ sung.
Giúp các quy trình có khả năng chống lừa đảo tốt hơn bằng cách đảm bảo rằng tất cả các yêu cầu email quan trọng đều được xác minh bằng hình thức liên lạc thứ hai (chẳng hạn như tin nhắn SMS, cuộc gọi điện thoại, đăng nhập vào tài khoản hoặc xác nhận qua đường bưu điện hoặc trực tiếp).
Lớp 3: Bảo vệ tổ chức khỏi tác động của các email lừa đảo không bị phát hiện
Bảo vệ thiết bị khỏi malware
Ngăn chặn kẻ tấn công sử dụng các lỗ hổng đã biết bằng cách chỉ sử dụng phần mềm và thiết bị được hỗ trợ. Đảm bảo rằng phần mềm và thiết bị luôn được cập nhật với các bản vá mới nhất.
Ngăn chặn người dùng vô tình cài đặt phần mềm độc hại từ email lừa đảo bằng cách giới hạn tài khoản quản trị viên đối với những người cần những đặc quyền đó. Những người có tài khoản quản trị viên không nên sử dụng các tài khoản này để kiểm tra email hoặc duyệt web.
Đảm bảo máy tính người dùng được cài đặt các phần mềm phòng chống mã độc và được cập nhật thường xuyên.
Bảo vệ người dùng khỏi các trang web độc hại
Hầu hết các trình duyệt hiện đại khi cập nhật sẽ chặn các trang web lừa đảo và phần mềm độc hại đã biết.
Các tổ chức nên chạy dịch vụ proxy, nội bộ hoặc trên đám mây để chặn mọi nỗ lực truy cập các trang web được xác định là lưu trữ phần mềm độc hại hoặc chiến dịch lừa đảo.
Các tổ chức thuộc khu vực công nên sử dụng dịch vụ DNS của khu vực công, dịch vụ này sẽ ngăn người dùng phân giải các miền được cho là độc hại.
Bảo vệ tài khoản bằng xác thực và ủy quyền hiệu quả
Thêm bảo mật bổ sung cho quá trình đăng nhập của bạn bằng cách thiết lập xác thực đa yếu tố (MFA), còn được gọi là 'Xác minh hai bước (2SV)' trên một số dịch vụ web.
Hãy cân nhắc việc sử dụng trình quản lý mật khẩu, một số trong đó có thể nhận ra các trang web thật và sẽ không tự động điền vào các trang web giả mạo. Tương tự, bạn có thể sử dụng phương thức đăng nhập một lần (trong đó thiết bị tự động nhận dạng và đăng nhập vào trang web thực). Hãy cân nhắc sử dụng các cơ chế đăng nhập thay thế (như sinh trắc học hoặc thẻ thông minh) đòi hỏi nhiều nỗ lực để đánh cắp hơn là mật khẩu.
Chỉ cung cấp quyền truy cập đặc quyền cho những người cần nó cho vai trò của họ. Thường xuyên xem xét những điều này và thu hồi các đặc quyền nếu không còn cần thiết. Xóa hoặc tạm ngưng các tài khoản không còn được sử dụng nữa, chẳng hạn như khi một thành viên trong tổ chức của bạn rời đi hoặc chuyển sang vai trò mới.
Xem lại chính sách mật khẩu của tổ chức. Làm như vậy có thể (ví dụ) làm giảm khả năng nhân viên sử dụng lại mật khẩu trên các tài khoản ở nhà và cơ quan.
Lớp 4: Ứng phó nhanh chóng với sự cố
Phát hiện sự cố nhanh chóng
Đảm bảo người dùng biết trước cách họ có thể báo cáo sự cố. Sử dụng hệ thống ghi nhật ký bảo mật để phát hiện các sự cố mà người dùng của hệ thống không biết. Để thu thập thông tin này, bạn có thể sử dụng các công cụ giám sát được tích hợp trong các dịch vụ sẵn có của mình (chẳng hạn như bảng bảo mật email trên đám mây), xây dựng nhóm nội bộ hoặc thuê dịch vụ giám sát bảo mật được quản lý bên ngoài.
Khi khả năng giám sát đã được thiết lập, nó cần phải được cập nhật thường xuyên để đảm bảo nó vẫn có hiệu quả.
Có kế hoạch ứng phó sự cố
Đảm bảo rằng tổ chức biết phải làm gì trong trường hợp xảy ra các loại sự cố khác nhau. Ví dụ: bạn sẽ buộc đặt lại mật khẩu như thế nào nếu mật khẩu bị xâm phạm? Ai chịu trách nhiệm xóa phần mềm độc hại khỏi thiết bị và họ sẽ thực hiện việc đó như thế nào?
Xây dựng kế hoạch ứng phó sự cố diễn tập định kỳ. Cách tốt nhất để làm điều này là thông qua các buổi tập huấn. Qua đó, nâng cao được hiểu biết của người dùng, giúp người dùng quen với việc xử lý các tình huống lừa đảo qua email, website, ...
